Que signifie CGNAT ?
Le Carrier-Grade NAT, ou CGN, est une traduction d'adresses gérée dans le réseau du fournisseur. Plusieurs abonnés peuvent apparaître sous la même IPv4 publique. Une consultation d'IP indique la sortie vue par ce site, sans prouver que cette adresse vous est dédiée.
Comment vérifier si la connexion utilise le CGNAT
- Identifiez la bonne interface. Relevez l'IPv4 Internet/WAN dans l'état de la box, et non l'adresse privée de l'ordinateur. Avec deux routeurs, identifiez celui relié au fournisseur.
- Comparez IPv4 et IPv4. Consultez l'IPv4 publique depuis la même connexion. Tenez compte d'un VPN, proxy, autre accès ou résultat IPv6. Ne désactivez un intermédiaire pour comparer que si la politique du réseau le permet.
- Interprétez l'indice. Une WAN entre
100.64.0.0et100.127.255.255appartient à l'espace partagé100.64.0.0/10: c'est un indice fort. Les plages privées10.0.0.0/8,172.16.0.0/12et192.168.0.0/16peuvent aussi signaler un NAT en amont. Une différence ne distingue pas à elle seule CGNAT, second routeur, NAT d'entreprise et autre intermédiaire. - Demandez confirmation. « Mon accès partage-t-il l'IPv4 publique ? Proposez-vous une IPv4 publique, des ports entrants ou IPv6 natif pour cette application ? » Certaines architectures de transition, dont DS-Lite, exigent une vérification propre au fournisseur.
Des adresses identiques ne prouvent pas qu'un port est accessible. Vérifiez aussi le service et le pare-feu. Un échec de ping ou de test de port ne diagnostique pas le CGNAT.
Comment circule le trafic
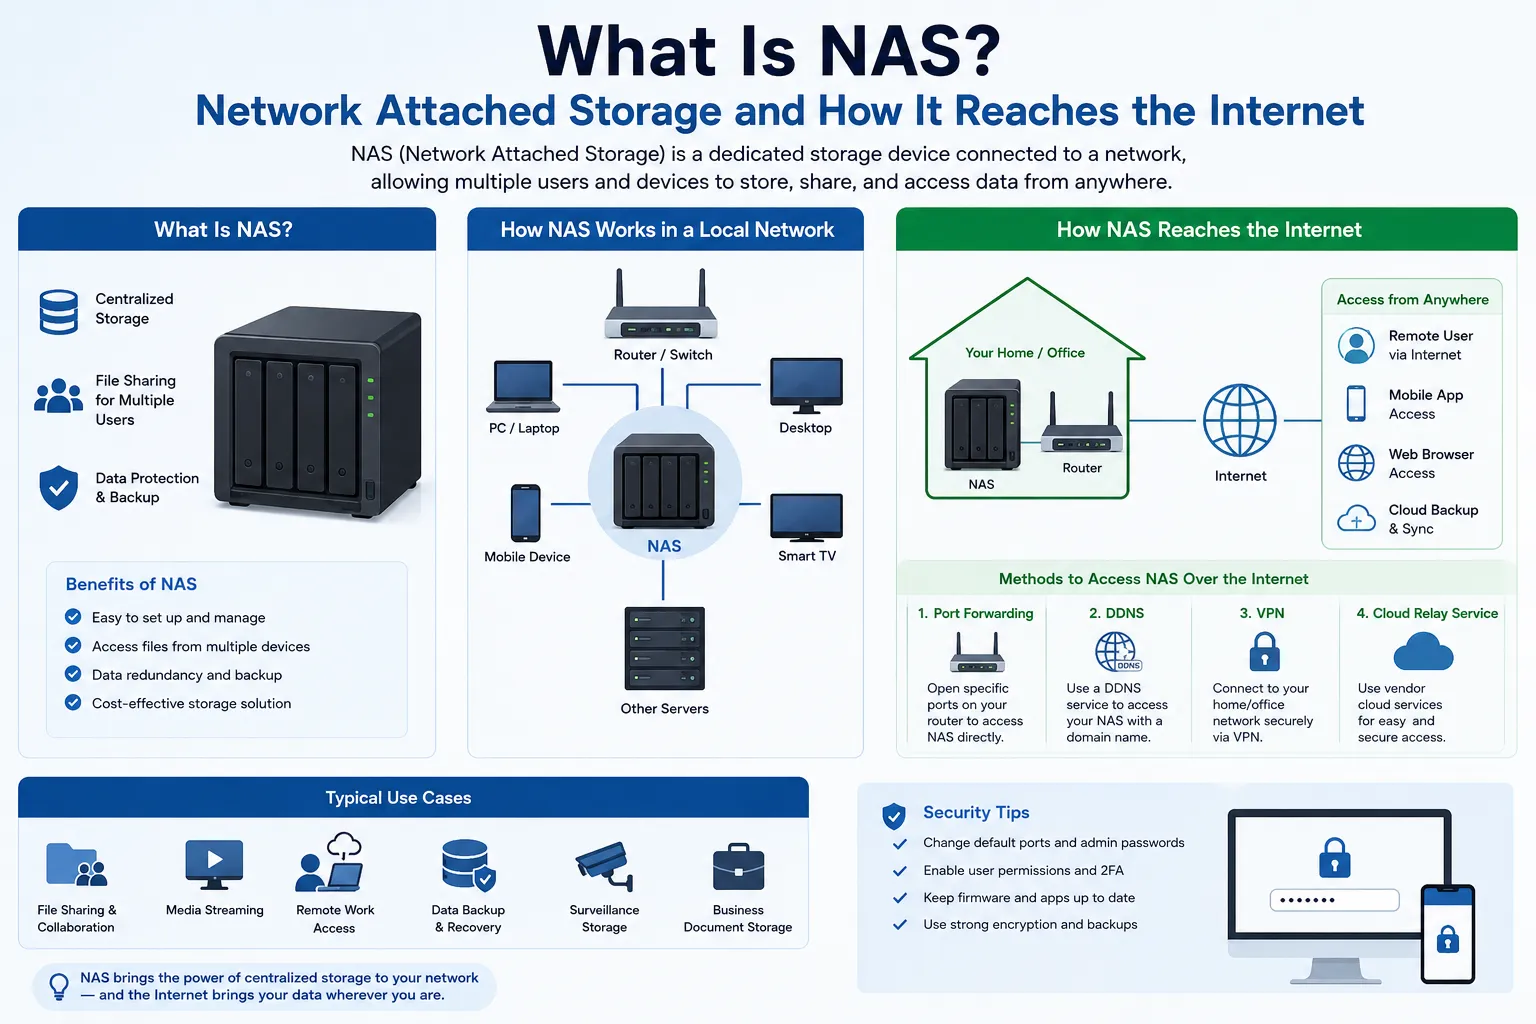
Exemple courant de NAT444 : appareil → NAT de la box → NAT du fournisseur → Internet. D'autres architectures placent la traduction autrement : deux couches ne sont pas une règle universelle.
Une connexion sortante crée généralement des correspondances pour le retour des paquets. Une nouvelle connexion entrante exige un mappage adapté ou un autre chemin joignable. Rediriger un port sur la box ne configure pas le NAT du fournisseur. Voir RFC 6888 et le guide NAT.
Pourquoi les fournisseurs l'utilisent
Le partage économise des IPv4 publiques rares, avec des responsabilités supplémentaires de capacité, de mappage et de journalisation. RFC 6598 définit l'espace partagé, distinct des plages privées RFC 1918 et non routable mondialement.
Quels usages peuvent être affectés ?
- Hébergement, caméras et accès distant : l'IPv4 entrante directe peut échouer sans mappage fournisseur, relais ou autre point public.
- Jeux, voix et pair-à-pair : le résultat dépend des ports, de la traversée NAT et des relais. Tous les jeux, appels ou VPN ne sont pas bloqués ; « NAT strict » n'identifie pas à lui seul la cause.
- Réputation et limites partagées : l'activité d'un autre abonné peut affecter blocages ou quotas par adresse. Les limites de ports et délais de mappage peuvent aussi perturber une application.
- Attribution : conservez adresse publique, protocole, port et heure précise avec fuseau, afin que le fournisseur puisse les rapprocher de ses journaux. Une IP seule n'identifie pas l'abonné.
RFC 6269 décrit les effets du partage. Testez l'application au lieu de supposer que tout accès sortant réussit et tout accès entrant échoue.
Peut-on désactiver ou contourner le CGNAT ?
La box ne permet généralement pas de désactiver le CGNAT du fournisseur. Demandez une évolution de l'accès ou un chemin pris en charge pour votre service.
| Solution | À confirmer | Limite |
|---|---|---|
| IPv4 publique du fournisseur | Livraison, ports entrants, pare-feu, adresse fixe ou dynamique | Disponibilité et coût variables. Le DNS dynamique suit un changement d'adresse, mais n'ouvre aucun chemin réseau. |
| Mappage du fournisseur | Règle statique, ports attribués ou PCP pour le protocole requis | Le fournisseur doit le proposer. L'UPnP de la box seule ne configure pas son NAT amont. |
| IPv6 natif | IPv6 aux deux extrémités, écoute du service, DNS et autorisation du pare-feu | Un client uniquement IPv4 exige un chemin compatible distinct. |
| Relais, tunnel inverse ou VPN avec accès entrant | Point public, authentification, protocoles, ports, latence et conditions | Un VPN uniquement sortant ne publie pas le service local. L'intermédiaire devient une dépendance. |
| Préfixe IPv4 détenu ou loué et routé | Autorité, acceptation amont et livraison routée ou par tunnel | Configurer une adresse sur la box ne suffit pas. La location ne contourne pas automatiquement le CGNAT. |
PCP permet de demander des mappages là où il est pris en charge ; il ne fonctionne pas chez tous les fournisseurs.
CGNAT ou adresse publique dédiée
Le CGNAT partage des adresses avec des mappages gérés par le fournisseur. Une IPv4 dédiée attribue une adresse à un client selon le service convenu, mais exige toujours routage, pare-feu et configuration. « Publique », « dédiée » et « fixe » désignent des propriétés différentes. Aucune ne garantit sécurité, réputation, DNS inverse, géolocalisation ou portabilité.
Quand changer l'architecture d'entreprise
Si le service actuel ne satisfait pas protocoles, disponibilité ou accès entrant requis, documentez l'échec et convenez d'un autre chemin. Pour un préfixe routé, vérifiez autorité, ASN d'origine, LOA, IRR, RPKI, filtres amont, supervision, abus, renouvellement et restitution. Étudiez la location IPv4 gérée après validation du mode de livraison.
Tester avant de s'appuyer sur le service
- Définissez application, destination, protocole, port et réseaux clients.
- Vérifiez l'écoute locale. Autorisez seulement l'accès authentifié nécessaire ; n'exposez pas l'administration de la box et ne désactivez pas tout le pare-feu.
- Confirmez chaque mappage, point public ou route IPv6. Vérifiez la famille d'adresses utilisée par le DNS.
- Testez l'application depuis un autre réseau autorisé, par exemple une connexion mobile. Un test sur le même LAN peut utiliser le bouclage NAT et ne prouve pas l'accès externe.
- Consignez résultat et heure, puis vérifiez reconnexion, changement d'adresse et reprise. En cas d'échec, contrôlez écoute, pare-feu, DNS, mappages et politique amont avec l'opérateur responsable.
Préparer un besoin réseau précis
Indiquez taille du préfixe, site, fournisseur amont, livraison, ports, disponibilité et responsabilités. Décrivez le besoin à i.lease. L'accord sur les ressources et la livraison réseau opérationnelle se vérifient séparément.
Choisir selon le service
Pour un service domestique, commencez par les options IP publique, IPv6 ou mappage du fournisseur. Pour un déploiement plus large, préparez routage et responsabilités avant d'obtenir les adresses.
Questions sur le CGNAT
Changer de routeur supprime-t-il le CGNAT ?
Pas si la traduction se trouve chez le fournisseur. Cela peut corriger un double NAT local, mais seul le fournisseur peut modifier son propre accès ou proposer un autre chemin.
La redirection de ports peut-elle fonctionner ?
Oui, si le fournisseur propose un mappage utilisable ou un autre accès entrant. Une règle sur la box seule ne crée pas de mappage chez le fournisseur.
Un VPN suffit-il ?
Il doit fournir le point entrant ou le routage requis. Vérifiez ports et protocoles pris en charge ; un VPN uniquement sortant ne suffit pas.
Le CGNAT garantit-il la sécurité ?
Non. La traduction ne remplace pas pare-feu, authentification, mises à jour et sécurité applicative. Un nouveau chemin public a aussi besoin de ces protections.