Le transfert IP : réponse courte
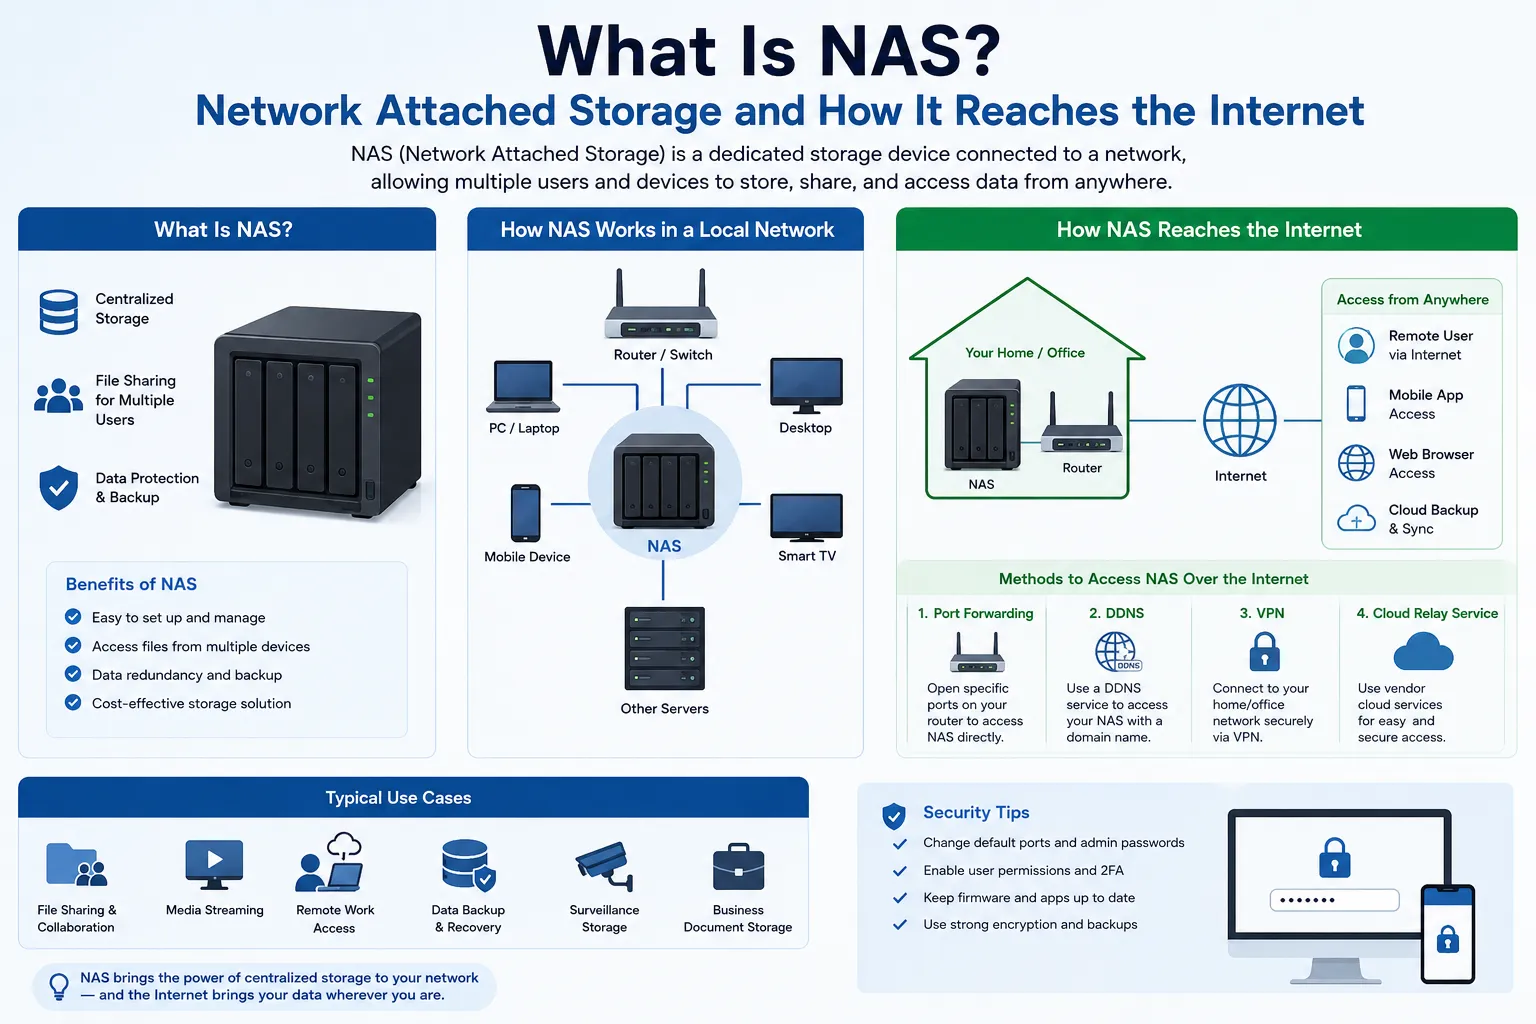
Le transfert IP est l’action du plan de données qui envoie un paquet reçu sur une interface vers un autre réseau. L’équipement effectue cette opération après une recherche de routage qui détermine un prochain saut et une interface de sortie. Le transfert peut relier des segments réseau, mais il ne crée pas une route, n’ouvre pas un pare-feu, ne fournit pas le NAT et ne garantit pas que la destination est joignable.
| Fonction | Ce qu’elle décide ou fait | Ce qu’elle ne prouve pas |
|---|---|---|
| Routage | Choisit un préfixe de destination, un prochain saut et une interface de sortie à partir des routes et de la politique. | Que le chemin choisi est actif, autorisé ou accepté par le réseau suivant. |
| Transfert IP | Déplace un paquet entre des interfaces lorsque l’équipement est autorisé à le router. | Qu’une route existe, qu’un service écoute ou qu’un pare-feu autorisera le flux. |
| NAT | Réécrit des adresses ou des ports et conserve l’état de traduction nécessaire au flux. | Que le point de terminaison traduit est joignable publiquement ou que le trafic est sécurisé. |
| Pare-feu ou ACL | Applique une politique pour autoriser, refuser ou abandonner le trafic à une limite contrôlée. | Que le transfert est activé, que la route est correcte ou que l’identité a été vérifiée. |
Comment fonctionne le transfert IP ?
- L’équipement reçoit un paquet sur une interface et examine l’adresse de destination ainsi que les autres champs du protocole.
- La table de routage et la politique de routage sélectionnent la destination correspondante la plus précise, le prochain saut et l’interface de sortie.
- La politique de transfert, les contrôles de chemin retour et les autres contrôles déterminent si le paquet peut quitter l’équipement par cette interface.
- L’équipement met à jour le paquet selon les exigences du protocole, l’envoie au prochain saut et conserve la télémétrie utile au diagnostic.
Chaque saut répète ce processus. Un routeur peut donc transférer correctement un paquet alors que celui-ci échoue plus loin à cause d’une route manquante, d’une ACL, d’une interface inactive, d’un problème de transport ou d’un service qui n’écoute pas. Un compteur de transfert est une preuve sur un équipement donné, pas une preuve de livraison de bout en bout.
Usages courants du transfert IP
- Routeurs et passerelles de couche 3 : relient des sous-réseaux ou des VLAN selon une politique de routage et de sécurité explicite.
- Passerelles VPN : transfèrent le trafic entre un tunnel authentifié et des réseaux autorisés. Un VPN change le chemin du trafic couvert ; il ne contourne pas automatiquement la politique de destination et ne rend pas un utilisateur anonyme.
- Passerelles NAT : combinent transfert et traduction d’adresse ou de port pour donner aux hôtes privés un chemin de sortie approuvé. L’accès entrant exige un mappage, un relais, un proxy ou un autre point de terminaison joignable.
- Pare-feu et bords de service : appliquent une politique tout en transférant les flux autorisés entre des zones de confiance. La règle, l’identité, les journaux et la demande de changement font partie du contrôle.
- Équilibreurs de charge et ponts : déplacent le trafic selon leur comportement de proxy, de commutation ou de pontage. Ils sont liés au transfert de trafic mais ne sont pas interchangeables avec un routeur.
Sécurité et gestion des changements
Activer le transfert peut transformer un hôte en routeur entre des interfaces auparavant séparées. Avant toute modification, confirmez le propriétaire, les interfaces concernées, les routes, la politique du pare-feu ou des ACL, la validation des sources, la surveillance et le retour arrière. Limitez l’accès d’administration, testez avec du trafic synthétique et consignez l’ancien réglage ainsi que la fenêtre exacte du changement. Un indicateur de transfert ne donne pas à lui seul l’autorisation de transporter le trafic et ne constitue pas une segmentation sûre.
Sous Linux, net.ipv4.ip_forward contrôle le transfert IPv4 de l’hôte. Un administrateur peut consulter sa valeur et la modifier selon la configuration documentée du système, mais une commande isolée ne constitue pas un déploiement complet. Appliquez des règles de transfert selon le principe du moindre privilège, examinez IPv6 séparément, vérifiez le chemin retour et les journaux, puis restaurez la valeur précédente si le test échoue. N’activez pas le transfert et ne reliez pas des réseaux sans autorisation.
Transfert IP et exploitation d’IPv4 public
Le transfert d’un paquet ne détermine pas qui peut utiliser un préfixe public. Pour un IPv4 loué ou transféré, vérifiez séparément le CIDR exact, le registre, le contrat ou l’autorité de location, l’ASN d’origine, la LOA, l’objet IRR, l’état RPKI, le contact abuse, les preuves de réputation, le renouvellement et le retour. Testez ensuite les routes, le DNS, le pare-feu, les ports, le comportement de l’application et le scénario de panne depuis des points de mesure autorisés.
FAQ sur le transfert IP
Le transfert IP est-il la même chose que le routage ?
Non. Le routage choisit un chemin ; le transfert effectue le déplacement du paquet sur ce chemin. Les deux opérations sont souvent associées parce qu’un routeur effectue normalement les deux, mais la distinction est utile pour le diagnostic et l’examen des politiques.
L’activation du transfert crée-t-elle une route ?
Non. L’équipement a toujours besoin d’une route, d’un prochain saut valide, d’une interface opérationnelle et d’une politique qui autorise le flux. Une route peut exister alors qu’un pare-feu, un contrôle du chemin retour ou le réseau distant empêche la livraison.
Le transfert IP active-t-il automatiquement l’accès entrant ?
Non. L’état NAT, les règles de pare-feu, le routage, les services en écoute et la politique du fournisseur influencent tous l’accès entrant. Une adresse IP publique ou un réglage de transfert ne garantit pas à lui seul la joignabilité entrante.
Un VPN peut-il utiliser le transfert IP pour contourner des restrictions ?
Un VPN peut transférer le trafic couvert par un tunnel vers une autre passerelle, mais il ne supprime pas les contrôles d’accès de la destination, ne rend pas le trafic anonyme et ne garantit pas l’accès à un service limité à une région. Utilisez-le uniquement avec autorisation et respectez les politiques applicables.
Que faut-il vérifier après un changement de transfert ?
Vérifiez l’interface et la route prévues, la décision du pare-feu ou de l’ACL, la validation des sources, l’état NAT s’il est utilisé, les compteurs de paquets, les journaux, le DNS, le service de destination, les comportements IPv4 et IPv6 et le retour arrière. Testez les flux autorisés comme les flux refusés.