Un VPN peut-il fournir une adresse IP fixe ? Réponse courte
Oui, un VPN peut présenter la même adresse IP publique de sortie à chaque connexion, mais seulement si le service ou la passerelle est configuré pour la conserver. Un pool VPN rotatif ordinaire ne donne pas ce résultat. Les termes IP statique, IP fixe, IP dédiée, sortie réservée et egress stable peuvent désigner des fonctions différentes.
Une sortie stable suffit souvent pour une liste d'autorisation, car le service distant voit l'adresse publique de la passerelle VPN. Elle ne garantit ni l'usage exclusif, ni les connexions entrantes, ni tous les ports, ni la continuité pendant un basculement, ni la propriété de l'adresse.
Pour accéder à un réseau privé, l'élément stable peut être le nom DNS ou l'adresse publique de la passerelle. Pour héberger un service public, une IP de sortie fixe ne suffit généralement pas : il faut un routage entrant ou une redirection de port documentés, un pare-feu, le DNS, la supervision et un plan de reprise.
IP VPN fixe, statique, dédiée et publique
| Fonction | Signification | Ce qu'elle ne garantit pas |
|---|---|---|
| IP de sortie fixe ou statique | Les destinations Internet voient normalement la même adresse source après les reconnexions. | Usage exclusif, accessibilité entrante, propriété, continuité absolue ou bonne réputation. |
| IP de sortie dédiée | Le fournisseur réserve l'adresse à un client, un compte ou un tenant selon le contrat. | Ports entrants, contrôle du routage, droit de transfert ou maintien lors de toute panne. |
| Sortie statique partagée | Plusieurs clients utilisent la même adresse publique stable. | Attribution à un seul client ou protection contre les limites et la réputation des autres usagers. |
| Point de terminaison VPN stable | Les clients joignent une passerelle constante par adresse ou nom DNS. | Que tout trafic Internet sorte par cette adresse ou que les ressources privées deviennent publiques. |
| Adresse publique entrante ou routée | Le fournisseur redirige certains flux entrants ou route une adresse ou un préfixe vers la passerelle. | Une application ouverte : pare-feu, écoute, DNS, TLS, supervision et contrôles d'abus restent nécessaires. |
Comment fonctionne une IP VPN fixe ?
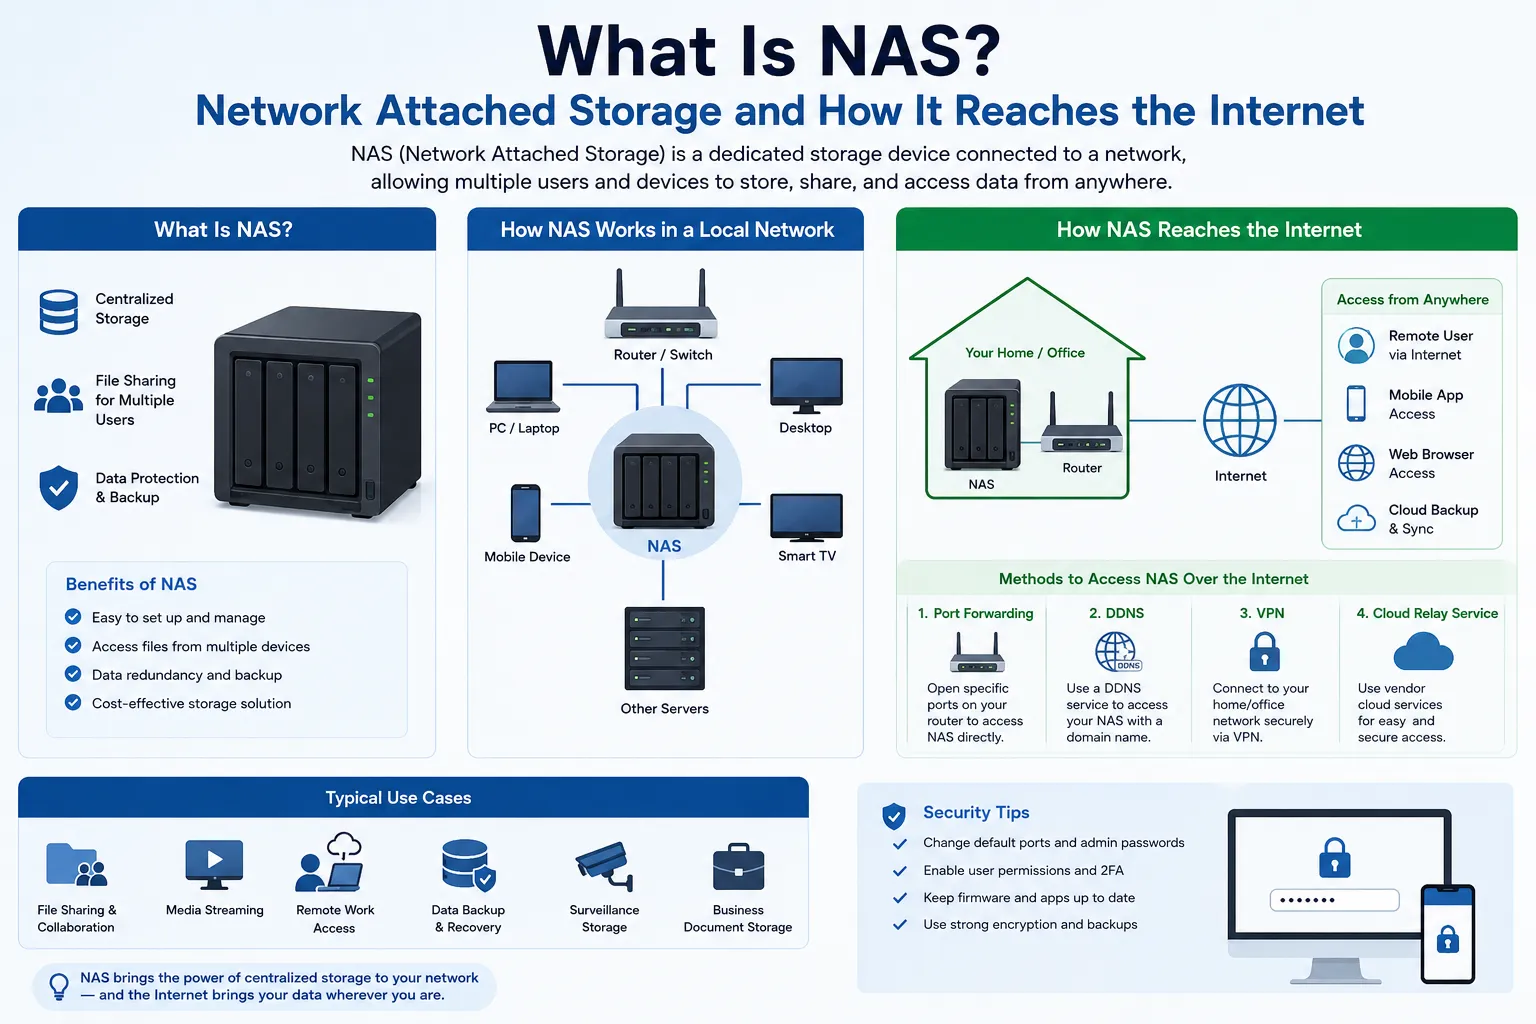
Un VPN crée un chemin protégé entre un client ou un réseau et un pair VPN. Dans une architecture d'accès distant courante, le client reçoit une adresse interne au tunnel et la passerelle transmet le trafic sélectionné. Pour le trafic Internet, le NAT ou le routage peut présenter l'adresse publique de la passerelle comme source. La RFC 4301 décrit les en-têtes interne et externe d'un tunnel IPsec, et le NIST SP 800-77 Rev. 1 fournit des recommandations de mise en œuvre.
L'adresse privée du tunnel n'est pas l'adresse publique vue par un site. L'espace privé de la RFC 1918 n'est pas routé mondialement ; la RFC 3022 explique la traduction d'adresses et de ports. Le fournisseur peut fixer la traduction externe, la réserver à un tenant ou la choisir dans un pool partagé.
Un tunnel complet transporte le trafic Internet général. Un tunnel fractionné ne transporte que certaines routes : les autres flux utilisent la connexion locale. L'IP fixe ne s'applique donc qu'aux flux qui suivent réellement le tunnel et la sortie prévus.
Choisir la configuration selon le besoin
- Liste d'autorisation SaaS, base de données ou administration : utilisez une sortie stable et confirmez si la destination exige une adresse exclusive. Prévoyez une seconde adresse ou une procédure de mise à jour.
- Accès distant au réseau de l'entreprise : utilisez une passerelle gérée, un DNS ou une adresse stable, une authentification forte, des routes minimales et des accès supervisés.
- Conserver la même source en déplacement : une sortie dédiée ou réservée peut convenir, mais testez plusieurs réseaux, les reconnexions, IPv4, IPv6, DNS et les pannes.
- Héberger un serveur derrière le VPN : exigez un routage entrant ou une redirection de port explicite, les protocoles pris en charge, le pare-feu, le DNS, les certificats, les contrôles de santé et la reprise.
- Employer un espace IPv4 contrôlé par l'organisation : un prestataire site à site peut router un préfixe autorisé, mais le contrat doit couvrir le titulaire, l'origine de route, RPKI ou IRR, BGP, les abus, la continuité, le retrait et le retour.
Une IP VPN fixe accepte-t-elle les connexions entrantes ?
Pas nécessairement. Le NAT traditionnel prend couramment en charge les sessions initiées depuis le réseau privé ; la RFC 3022 indique que les sessions inverses exigent des correspondances statiques pour les hôtes sélectionnés. Le fournisseur peut bloquer le trafic entrant, ne rediriger que certains ports, ajouter une couche NAT ou interdire les serveurs.
Demandez l'adresse exacte, la famille IP, les protocoles et ports, la durée des correspondances, la limite du pare-feu, la destination interne, le filtrage source, la gestion DDoS et le basculement. Testez depuis un réseau externe : une vérification de l'IP sortante ne prouve rien sur l'entrée.
Limites de confidentialité et de sécurité
Une adresse fixe améliore la continuité, pas l'anonymat. La réutilisation facilite la corrélation des sessions. Une adresse dédiée isole mieux le client du comportement d'autres utilisateurs, mais crée aussi un identifiant plus constant. Une sortie partagée et rotative offre un ensemble plus large, avec le risque de limitations ou d'une réputation héritée.
La protection du VPN s'applique entre les pairs configurés et au trafic sélectionné. Elle ne remplace pas HTTPS ni l'authentification après la passerelle. La destination traite encore la requête, peut reconnaître les comptes et l'état du navigateur, et voit l'adresse de sortie. Le fournisseur ou la passerelle d'entreprise peut aussi traiter des métadonnées selon son architecture et sa politique.
Une IP fixe n'est pas automatiquement sûre, fiable ou exemptée de blocage. La réputation varie selon la destination, l'usage, l'historique, la géolocalisation et les signalements. Testez les destinations réelles et attribuez la responsabilité des plaintes et de la remédiation.
IPv4, IPv6, DNS et routes
Vérifiez IPv4 et IPv6 séparément. Une offre peut fixer la sortie IPv4 tandis qu'IPv6 contourne le tunnel, change ou n'est pas disponible. Les requêtes DNS peuvent suivre un autre chemin. Décidez si les deux familles doivent traverser des routes et résolveurs contrôlés ou si l'une doit être bloquée intentionnellement.
Contrôlez les tables de routage et les adresses vues par des destinations IPv4 et IPv6 représentatives. Vérifiez les résolveurs DNS et les chemins propres aux applications, puis recommencez depuis le Wi-Fi et un réseau mobile. Un chemin direct inattendu est un défaut de configuration à corriger.
Continuité, basculement et responsabilités
« Statique » décrit normalement un comportement attendu, pas une adresse immuable. Maintenance, évacuation régionale, migration, suspension, fin de contrat, incident d'abus ou reprise peuvent modifier la sortie. Demandez quels événements autorisent le remplacement, quel préavis s'applique et si deux sorties stables peuvent coexister pendant la migration.
Documentez les responsables du compte VPN, de la passerelle, du DNS, des listes d'autorisation, du pare-feu, des certificats, des journaux, de la facturation et des incidents. Si une seule adresse est un point de défaillance, préparez un second chemin ou une modification contrôlée.
Questions à poser au fournisseur
- L'adresse est-elle stable, dédiée, partagée ou seulement issue d'un petit pool ?
- Quelles adresses IPv4 et IPv6 les destinations verront-elles et dans quelle région ?
- Le service est-il uniquement sortant ou documente-t-il les ports, protocoles et correspondances entrants ?
- Que se passe-t-il lors d'une reconnexion, maintenance, panne régionale, migration ou résiliation ?
- Qui détient l'adresse et l'autorité de route ? L'adresse ou le préfixe peut-il être transféré ou routé ailleurs ?
- Comment sont gérés DNS, tunnel fractionné, authentification, journaux, conservation, abus et DDoS ?
- Peut-on tester les destinations, listes, protocoles, performances et la reprise avant la production ?
- Quelles preuves, notifications, assistance, restauration et obligations de sortie figurent au contrat ?
Vérifier une IP VPN fixe avant la production
- Enregistrez l'état initial : IPv4, IPv6, DNS, routes, région, heure et tenant depuis un client contrôlé.
- Reconnectez plusieurs fois : redémarrez le client et répétez depuis au moins deux réseaux d'accès.
- Testez la vraie destination : utilisez l'application ou le service qui appliquera la liste ; un site d'affichage d'IP ne prouve pas l'acceptation.
- Testez l'entrée séparément : depuis un réseau externe, validez uniquement les ports autorisés, les journaux du pare-feu, l'écoute et le chemin retour.
- Exercez la panne : testez le basculement ou obtenez des preuves de son comportement et du traitement des listes et du DNS.
- Révisez la sécurité : authentification, rotation de clés, routes minimales, terminaux, journaux, conservation, abus et contacts.
- Conservez la recette : résultats datés, responsables, adresses attendues, supervision, renouvellement et restauration.
Rôle d'i.lease
i.lease ne vend pas d'abonnement VPN grand public et ne promet pas qu'une sortie fixe fonctionnera avec toute destination. Pour une infrastructure VPN d'entreprise, la solution réseau VPN et confidentialité aide à cadrer la capacité IPv4, la région, l'autorité de route, la continuité, la réputation et les responsabilités. Consultez aussi le guide VPN.
Si l'architecture exige un espace IPv4 contrôlé plutôt qu'une seule sortie gérée par un fournisseur, préparez la taille du préfixe, le RIR, la durée, l'ASN d'origine, l'autorisation, les régions, la réputation, les abus, la recette et le retour avant d'évaluer la location IPv4 gérée.
FAQ sur les VPN à IP fixe
Un VPN peut-il me donner toujours la même adresse IP ?
Oui, si le fournisseur ou votre passerelle réserve une sortie stable. Vérifiez les reconnexions, le basculement, IPv4, IPv6 et les conditions de remplacement.
Une IP VPN statique est-elle la même chose qu'une IP dédiée ?
Non. Statique signifie qu'elle reste normalement identique ; dédiée signifie qu'elle est réservée à un client ou tenant. Une adresse peut être stable et partagée.
Puis-je héberger un serveur avec une IP VPN fixe ?
Seulement si le service prend explicitement en charge le routage entrant ou la redirection de port et les protocoles requis. Pare-feu, DNS, TLS, supervision, abus et reprise restent nécessaires.
Une IP fixe empêche-t-elle les sites de me bloquer ?
Non. Elle offre une identité stable mais chaque destination applique ses propres règles de réputation, d'authentification, de débit et de géolocalisation.
Une IP VPN fixe est-elle plus privée ?
Pas automatiquement. Une adresse stable facilite la liaison entre sessions. La confidentialité dépend aussi des comptes, identifiants applicatifs, DNS, traitements du fournisseur et de la destination.
Ai-je besoin d'une IP fixe pour l'accès distant ?
Il faut un moyen fiable de joindre et d'authentifier la passerelle : adresse stable, DNS géré ou autre découverte contrôlée. La sortie Internet de l'utilisateur n'a pas toujours besoin d'être fixe.
Une IPv4 VPN fixe rend-elle aussi IPv6 fixe ?
Non. Vérifiez chaque famille et le DNS séparément ; IPv6 peut contourner la sortie, utiliser une autre adresse ou être indisponible.
Puis-je utiliser mon propre bloc IPv4 par un VPN ?
Certains fournisseurs d'entreprise peuvent router un espace autorisé, avec accord explicite sur le titulaire, l'origine, RPKI ou IRR, BGP, le basculement, les abus et le retour. Ce n'est pas un abonnement VPN fixe ordinaire.