CGNAT 是什么意思?
CGNAT 也称 CGN 或大规模 NAT,是在运营商网络中执行的地址转换。多个用户对外可以显示为同一个公网 IPv4。查询网站看到的是该连接的出口地址,不能据此认定地址由您独享。
如何判断连接是否使用 CGNAT
- 找到正确的接口。在路由器状态页记录 Internet/WAN 的 IPv4,不要使用电脑的内网地址。如果有两台路由器,先确定哪台直接连接运营商。
- 比较同一连接上的 IPv4。从该网络查询公网 IPv4,排除 VPN、代理、其他出口或 IPv6 查询结果的影响。只有在网络管理规定允许时,才临时绕过中间服务进行比较。
- 解读线索。WAN 地址位于
100.64.0.0至100.127.255.255时,属于共享地址段100.64.0.0/10,是较强的线索。10.0.0.0/8、172.16.0.0/12、192.168.0.0/16等私有 WAN 地址也可能表明上游还有 NAT。仅凭两个地址不同,无法区分运营商 CGNAT、第二台路由器、企业 NAT 或其他中间环节。 - 向运营商确认。询问:“这个接入服务是否共享公网 IPv4?能否为我的应用提供公网 IPv4、入站端口或原生 IPv6?”DS-Lite 等过渡架构需要按照运营商的具体方案检查,不能只比较 WAN 地址。
地址相同也不能证明某个端口可达,还要检查服务和防火墙。Ping 不通或端口测试失败,本身不是 CGNAT 的诊断结论。
流量如何经过 CGNAT
常见 NAT444 示例为:设备 → 家用路由器 NAT → 运营商 NAT → 互联网。其他接入架构可能把转换放在不同位置,不能把“两层 NAT”当作所有部署的固定特征。
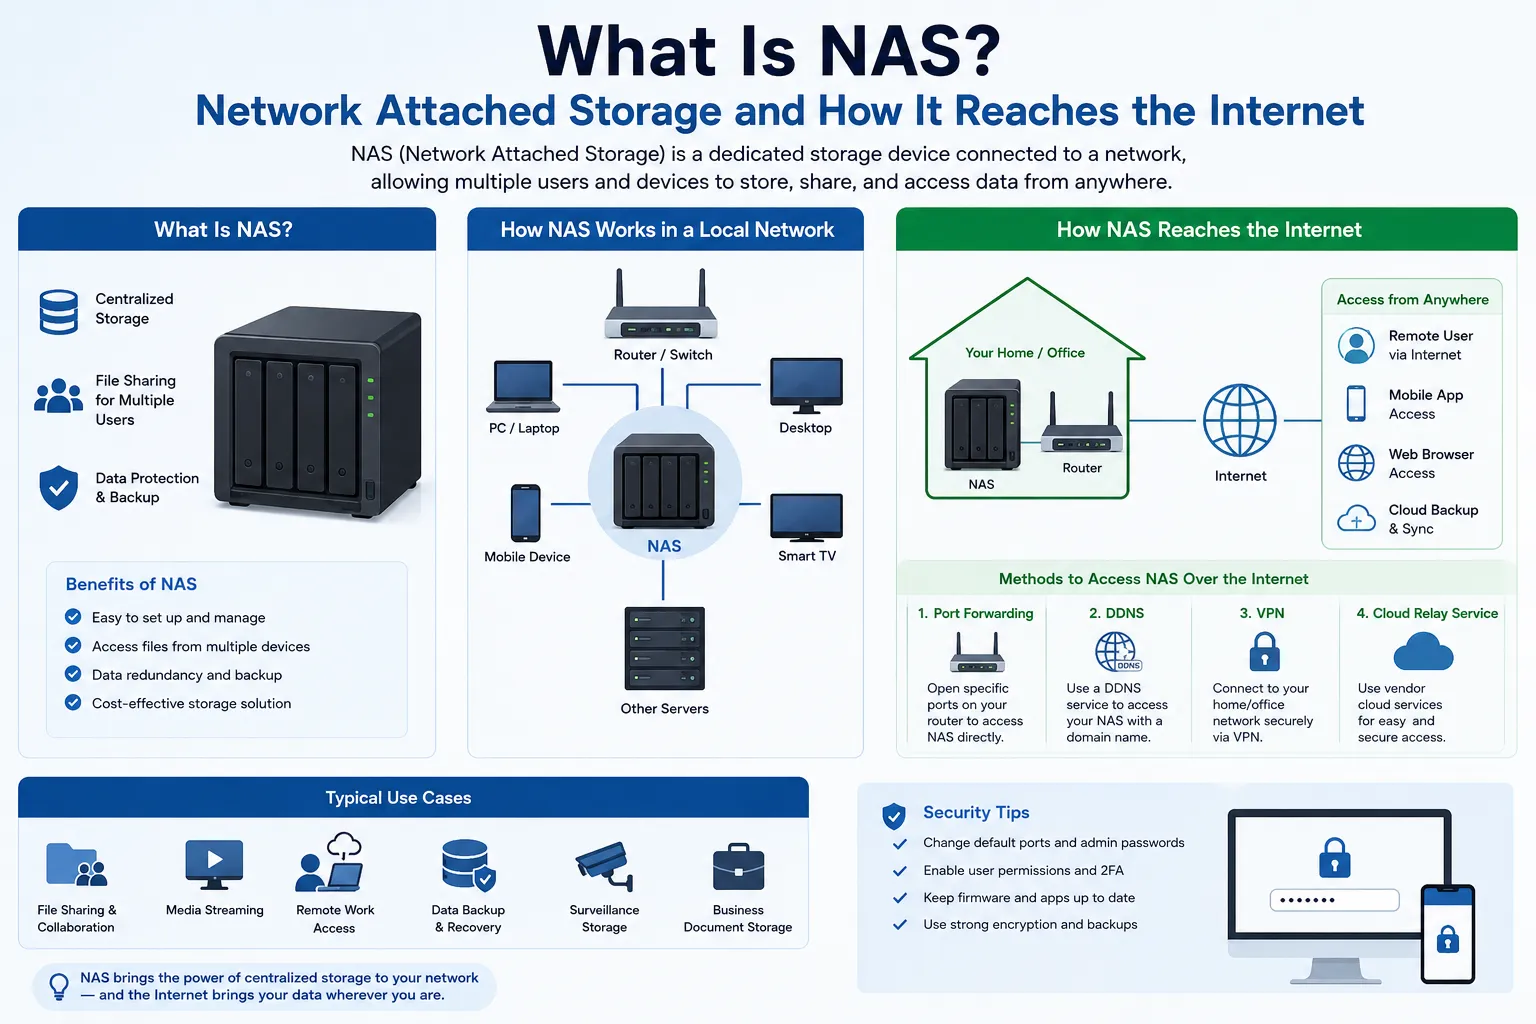
出站连接通常创建映射,供回复流量返回设备。新的入站连接则需要合适的映射或另一条可达路径。在家用路由器上设置端口转发,只改变这一台路由器,不会同时配置运营商的 NAT。可参考 RFC 6888 和 NAT 指南。
为什么运营商使用 CGNAT
共享可节省稀缺的公网 IPv4,同时增加端口容量、映射及日志管理工作。RFC 6598 定义的共享地址空间不同于 RFC 1918 私有地址,也不能在全球公网直接路由。
哪些服务可能受到影响
- 服务器、摄像头与远程访问:没有运营商映射、中继或其他公网入口时,直接入站 IPv4 可能失败。
- 游戏、通话与点对点应用:结果取决于端口、NAT 穿透和中继机制。并非所有游戏、通话或 VPN 都会失败,“严格 NAT”提示也不能独立定位原因。
- 共享信誉与限额:其他用户的活动可能影响基于地址的封禁或限流;端口耗尽和映射超时也会影响应用。
- 事件归属:需要保留公网地址、传输协议、端口和含时区的准确时间,供运营商关联记录。单个公网 IP 不足以识别某位用户。
RFC 6269 讨论了地址共享的影响。应测试具体应用,不要假定出站全部正常或入站全部失败。
可以关闭或绕过 CGNAT 吗?
通常不能在自己的路由器里关闭运营商的 CGNAT。需要申请接入服务变更,或为具体应用选择运营商和服务商支持的可达路径。
| 方案 | 需要确认 | 主要限制 |
|---|---|---|
| 运营商分配公网 IPv4 | 交付方式、入站端口政策、防火墙、静态或动态分配 | 供应与费用取决于运营商。动态 DNS 可以跟踪地址变化,但不能建立网络可达性。 |
| 运营商端口映射 | 目标协议的静态映射、指定端口或 PCP 支持 | 必须由运营商支持。仅在家用路由器启用 UPnP,不能打开上游 NAT。 |
| 原生 IPv6 | 两端 IPv6、服务监听、DNS 及明确的防火墙放行 | 仅支持 IPv4 的客户端还需要另一条兼容路径。 |
| 中继、反向隧道或支持入站的 VPN | 公网入口、认证、协议、端口、延迟和服务条款 | 普通出站型 VPN 不会自动公开本地服务;中间服务成为新的依赖。 |
| 自有或租用的可路由 IPv4 前缀 | 资源授权、上游接受及约定的路由或隧道交付 | 只给路由器填入一个地址并不足够。租赁前缀不会自动绕过接入运营商的 CGNAT。 |
PCP 可以在支持它的网络中申请端口映射,并非每家运营商都有的通用开关。
CGNAT 与专用公网 IP 的区别
CGNAT 由运营商管理多人共享的地址映射;专用公网 IPv4 则按约定服务分配给一个客户,但仍需配置路由、防火墙和应用。“公网”“专用”“静态”是不同属性,都不能保证安全、良好信誉、反向 DNS、地理定位或可迁移性。
企业何时需要更换架构
如果当前服务无法满足协议、可用性或入站需求,记录具体失败点,再商定新的路径。对可路由前缀,应确认授权、发布 ASN、LOA、IRR、RPKI、上游过滤、监控、滥用响应、续约与归还责任。交付模式可行后,再评估托管式 IPv4 租赁。
投入使用前验证真实路径
- 明确应用、目标地址、协议、端口和预期客户端网络。
- 确认服务在本地监听,只开放必要且有认证保护的访问。不要把路由器管理端口公开,也不要关闭整个防火墙来省略排查。
- 核对每一级映射、公网入口或 IPv6 路由,并确认 DNS 使用正确的地址族。
- 从另一条获准使用的网络,例如移动网络,测试实际应用。同一局域网内的测试可能使用 NAT 回环,不能证明外部可达。
- 记录结果与时间,检查重连、地址变化和故障恢复。失败时,与负责的运营人员依次检查监听、防火墙、DNS、映射和上游政策。
准备明确的网络需求
企业资源需求应写清前缀大小、站点、上游、交付方式、端口、可用性及责任人。可向 i.lease 说明需求。资源合同与实际网络交付需要分别核验。
根据要开放的服务选择方案
单个家庭服务可以先询问运营商的公网 IP、IPv6 或端口映射选项。较大规模的部署,应在取得地址前明确路由方案和资源责任。
CGNAT 常见问题
换一台路由器能消除 CGNAT 吗?
如果转换在运营商网络内,不能。换路由器可能修复本地双重 NAT,但运营商侧的接入方式需要由运营商变更,或提供另一条路径。
CGNAT 后面还能做端口转发吗?
如果运营商提供可用映射或其他入站路径,可以。只在家用路由器设置转发规则,不会在运营商网络中建立映射。
VPN 一定能解决吗?
需要 VPN 服务提供应用所需的入站端点或路由。应核对端口和协议支持;仅支持出站连接的 VPN 不够。
CGNAT 能保证安全吗?
不能。地址转换不能替代防火墙、认证、更新和应用安全。新开放的公网路径同样需要这些保护。